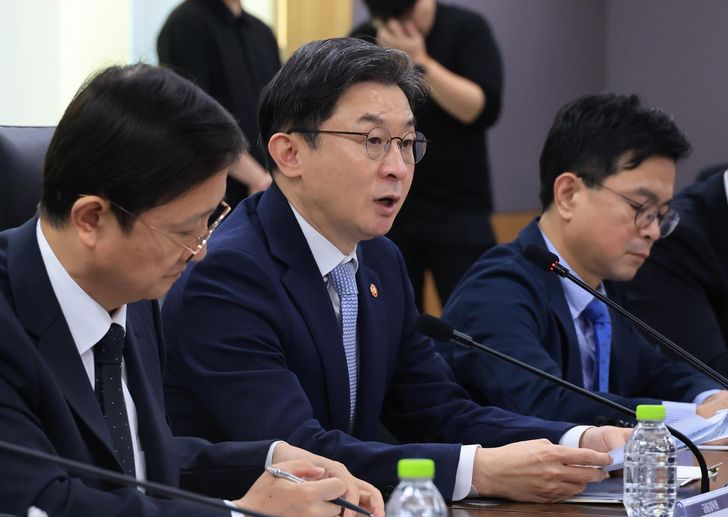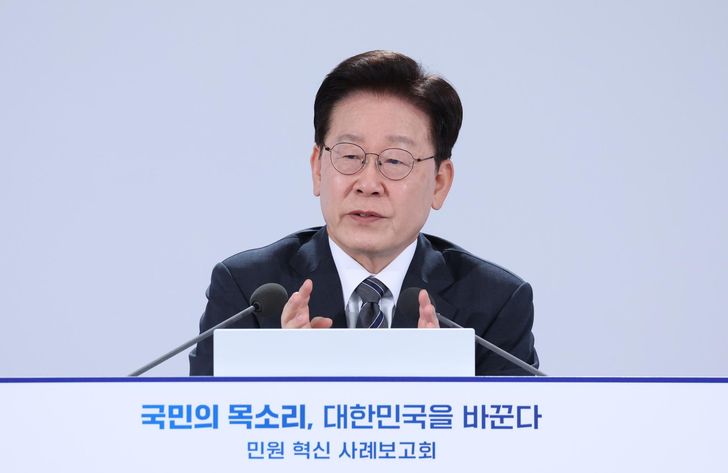
O presidente Lee Jae Myung fala durante um evento público em Sejong, sexta-feira. No domingo, o presidente da Joint Press Corps, Lee Jae Myung, ordenou uma investigação minuciosa sobre uma série recente de violações de dados em instituições financeiras, à medida que ciberataques impulsionados por inteligência artificial (IA) passam a alvejá-las com crescente frequência. De acordo com o Cheong Wa Dae, Lee foi informado sobre as recentes violações de dados em instituições financeiras e públicas e suas respostas aos incidentes. "O presidente ordenou que os funcionários conduzissem uma investigação minuciosa e fizessem todo esforço para elaborar medidas, com grave consciência da gravidade do assunto", disse o porta-voz presidencial Kang Yu-jung. Os comentários vieram após uma série de violações de dados em grandes empresas financeiras nos últimos dias. A Shinhan Bank informou na quinta-feira sobre uma violação que afetou cerca de 25.000 clientes, seguida por incidentes semelhantes reportados na KB Kookmin Bank, Hana Bank e BNK Busan Bank na sexta-feira. As informações vazadas incluíam nomes e números de telefone dos clientes, bem como renda anual e limites de empréstimo. Os números de registro residencial de alguns clientes também foram expostos. As violações já se espalharam além dos grandes bancos para instituições financeiras não bancárias. O Yegaram Savings Bank também informou sobre um vazamento de informações pessoais envolvendo cerca de 40.000 clientes, enquanto a Hyundai Capital disse que alguns dados pessoais de 146 agentes de empréstimos habitacionais foram expostos. Mais tarde no mesmo dia, os reguladores financeiros convocaram uma reunião de emergência com executivos-chefes de todo o setor financeiro para discutir medidas contrárias. O presidente da Comissão de Serviços Financeiros, Lee Eog-weon, no centro, discursa durante uma reunião com representantes de todo o setor financeiro sobre os recentes ataques cibernéticos a bancos no Complexo Governamental de Seul, domingo. Yonhap O presidente da Comissão de Serviços Financeiros (CSF) e o governador do Serviço de Supervisão Financeira Lee Chan-jin presidiu a reunião, que reuniu representantes de bancos, empresas de valores mobiliários, seguradoras, empresas de cartões de crédito, bancos de poupança e empresas de fintech. "Estamos vendo múltiplas violações de dados em todo o setor financeiro em um curto período de tempo, envolvendo não apenas grandes bancos comerciais, mas também bancos de poupança e outras empresas financeiras", disse o presidente da CSF. "Todo o setor deve levar a situação a sério e permanecer no mais alto nível de alerta." Lee também disse que as autoridades financeiras e as empresas devem manter uma resposta coordenada, agir rapidamente para proteger os consumidores e fornecer indenização por quaisquer perdas, sem descartar a possibilidade de que a IA tenha sido utilizada nos ataques. As autoridades ainda não encontraram qualquer indicação de que informações sensíveis que poderiam ser usadas para pagamentos não autorizados tenham vazado. Mas eles alertaram sobre possíveis danos secundários, incluindo phishing de voz usando informações vazadas. A polícia lançou uma investigação sobre a série de ataques em grandes bancos, no meio de especulações de que ferramentas alimentadas por IA foram utilizadas. À medida que os ataques cibernéticos tornam-se cada vez mais sofisticados com o rápido desenvolvimento da IA, as empresas financeiras estão recorrendo a tecnologias de IA para fortalecer suas defesas. Na reunião de domingo, os reguladores incentivaram as empresas a participarem de iniciativas lideradas pelo governo, incluindo testes de segurança de IA, e acelerar a adoção de modelos de segurança baseados em IA. Os hackers por trás do ataque ao Shinhan, que são suspeitos de serem baseados no exterior, acreditam-se ter usado ferramentas avançadas de IA para extrair informações dos clientes, segundo autoridades do setor. Rastros de uma ferramenta de testes de penetração em língua chinesa foram encontrados em um servidor que acredita-se ter sido usado no ataque contra o banco. O título HTML do servidor supostamente continha uma frase em chinês significando "console de teste de penetração autônomo por IA", sugerindo uma possível ligação com a ARTEX AI, um sistema de testes de penetração autônomos de código aberto construído sobre um modelo de linguagem grande. Leia Mais Como proteger suas contas contra ataques impulsionados por IA. As violações de dados do Shinhan, Kookmin e Hana alimentam preocupações sobre ciberataques impulsionados por IA no setor financeiro.